
Abuse Shield: fail2ban gestionado y reputación de IP compartida
Abuse Shield: fail2ban gestionado y reputación de IP compartida
El problema no es el ataque: es la dispersiónCuando una pyme de Lleida, un hosting de Girona o el departamento de sistemas de una empresa de Barcelona...
El problema no es el ataque: es la dispersión
Cuando una pyme de Lleida, un hosting de Girona o el departamento de sistemas de una empresa de Barcelona gestionan más de un servidor, la seguridad deja de ser un asunto de configuración y se convierte en un asunto de logística. Cada máquina acumula sus propios intentos de acceso fallidos, sus propios escaneos de puertos y sus propios bots. Y cada máquina, por separado, aprende a defenderse de un enemigo que en realidad es el mismo para todas.
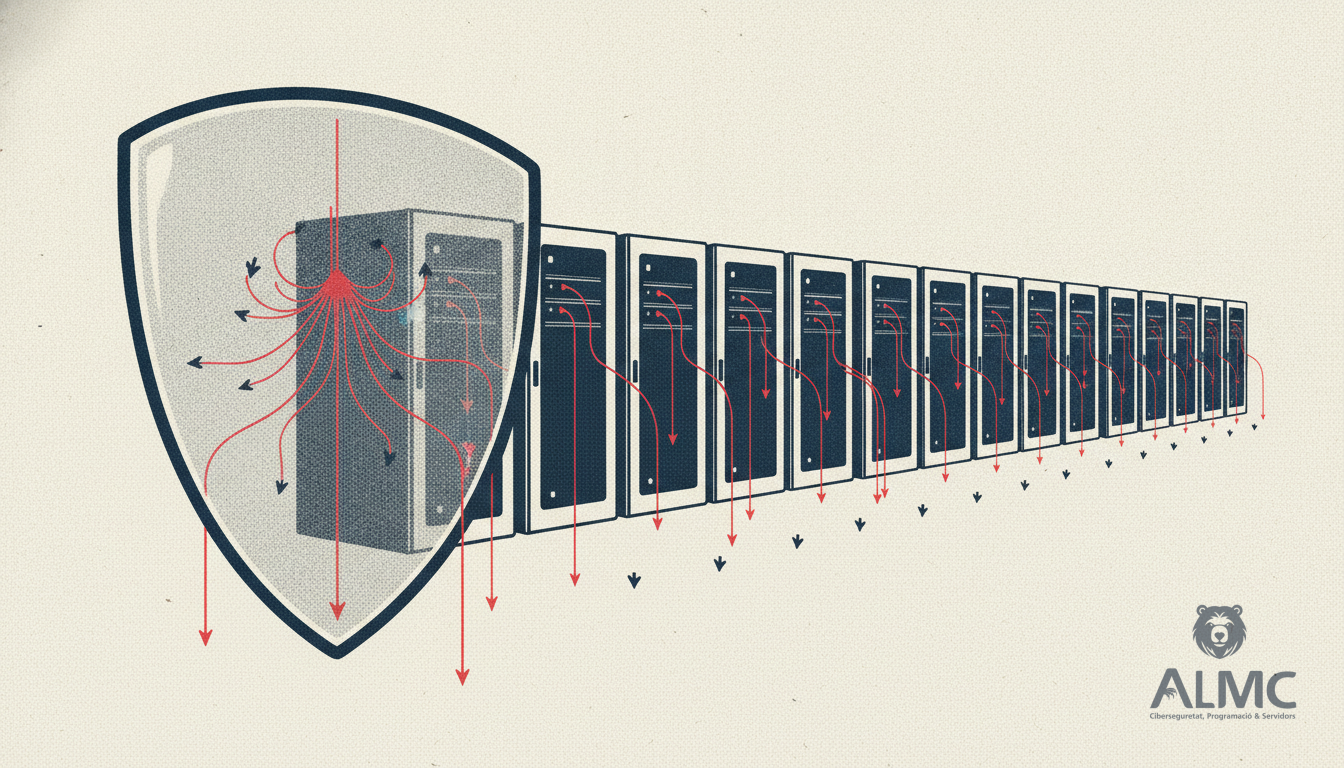
Ahí está el punto ciego: un atacante que hoy prueba contraseñas contra el servidor de correo y mañana contra el de base de datos no encuentra ninguna resistencia coordinada. La primera máquina lo bloquea; la segunda lo recibe con los brazos abiertos. Fail2ban instalado en cada servidor funciona, sí, pero funciona a ciegas y de forma aislada. Es como tener un vigilante en cada puerta que nunca habla con los demás.
Qué aporta centralizar la protección
Abuse Shield parte de una idea sencilla y difícil de discutir: la información sobre quién se está portando mal debería circular. En lugar de replicar configuraciones y revisar registros máquina por máquina, el servicio concentra la gestión de fail2ban en todos tus servidores desde un único punto y añade una capa que va más allá del bloqueo local.
- Bloqueo automático de IPs maliciosas en cuanto se detecta un patrón de abuso, sin esperar a que un administrador revise los registros a mano.
- Fail2ban gestionado en múltiples máquinas: las reglas y los umbrales se administran de forma coherente, no servidor a servidor con plantillas copiadas y olvidadas.
- Feed de reputación compartido: lo que una máquina aprende sobre una dirección problemática se propaga al resto de la flota, de modo que el bloqueo llega antes al siguiente intento.
El resultado práctico es una reducción del ruido y del tiempo dedicado a tareas repetitivas. Para un equipo pequeño, eso significa dejar de perseguir alertas sueltas y recuperar horas para lo que de verdad aporta valor.
Por qué el feed compartido marca la diferencia
La mayoría de incidentes que llegan a un servidor expuesto a internet no son sofisticados: son intentos automatizados, reutilización de credenciales filtradas y sondeos constantes. Precisamente por su carácter repetitivo, la inteligencia colectiva funciona mejor que la defensa individual. Cuando una IP se comporta de forma agresiva contra una máquina de tu infraestructura, es muy probable que en cuestión de horas lo intente contra otra.
Un feed de reputación compartido convierte ese patrón en una ventaja defensiva. En lugar de que cada servidor descubra al mismo intruso por su cuenta, la primera detección protege a todo el conjunto. Es la diferencia entre una suma de defensas y una defensa en red.
Encaje con el día a día de una pyme o un hosting
Para una empresa de hosting en Tarragona que aloja decenas de clientes, la coherencia es crítica: una política de bloqueo distinta en cada nodo genera huecos y quejas. Para una pyme con dos o tres servidores propios, el problema es el contrario: nadie tiene tiempo de mantener fail2ban al día en cada uno. Abuse Shield encaja en ambos escenarios porque no exige montar un SOC propio ni contratar un equipo dedicado.
También conviene recordar el contexto normativo. Bajo el RGPD y la LOPDGDD, mantener registros de acceso y aplicar medidas técnicas adecuadas forma parte de las obligaciones de seguridad del responsable del tratamiento. Una política de bloqueo documentada y homogénea ayuda a demostrar diligencia si algún día hay que rendir cuentas.
Una capa más en una estrategia que no se agota aquí
Ninguna herramienta sustituye al criterio. El bloqueo de IPs y la reputación compartida reducen la superficie de ataque, pero conviene acompañarlos de buenas prácticas: autenticación con clave en lugar de contraseña, actualizaciones al día, copias de seguridad verificadas y formación básica para el equipo. La seguridad de servidores es una suma de capas, y la coordinación entre máquinas es una de las que más rendimiento da por esfuerzo invertido.
Si gestionas infraestructura propia o ajena en Cataluña y quieres dejar de apagar fuegos servidor a servidor, tiene sentido plantearte centralizar la protección. Es una decisión de arquitectura, no un parche: cuanto antes se toma, menos veces hay que repetirla.
Relacionado
- Protege tus servidores con Abuse Shield: centraliza el bloqueo de IPs maliciosas
- Protege tu servidor con Fail2ban gestionado: centraliza el bloqueo de IPs maliciosas
- CVE-2026-55200 en libssh2: riesgo crítico y cómo proteger tus servidores
- Desarrollo web
¿Tus servidores bajo ataque constante?
Centraliza fail2ban y la reputación de IPs en todos tus servidores. Descubre Abuse Shield de ALMC. Contáctanos para una demo personalizada.